SQLインジェクションを防ぐ静的プレースホルダの仕組みと設定徹底解説
Webアプリケーションの脆弱性を狙ったサイバー攻撃の中で、古典的でありながら今なお深刻な被害をもたらし続けているのがSQLインジェクションです。データベースの不正操作や機密情報の漏洩を防ぐため、開発現場で事実上の標準対策として定着しているのが「プリペアドステートメント(静的プレースホルダ)」の活用です。
しかし、プログラム言語やデータベース抽象化レイヤーの設定次第では、開発者が意図せず「動的プレースホルダ」として動作させてしまい、潜在的なリスクを残しているケースが散見されます。この記事では、静的プレースホルダが安全とされる技術的背景から、動的プレースホルダとの決定的な違い、現場で必須となるPHP PDOの接続オプション設定まで、セキュリティ専門家の知見を交えて分かりやすく解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:静的プレースホルダは「SQL構文解析」と「値のバインド」を完全に分離するため、原理的にSQLインジェクションを無力化できる。
- 要点2:動的プレースホルダはクライアント側で文字列エスケープを行うため、文字コードの不整合や複文実行のリスクが残る。
- 要点3:PHPのPDOを利用する際は、必ず
ATTR_EMULATE_PREPARES => falseを設定してエミュレーションを無効化する必要がある。
【仕組み】プリペアドステートメントと静的プレースホルダの基本原理
Webアプリケーション脆弱性対策の最前線において、SQLインジェクション対策の根幹を成すのがプリペアドステートメントのバインド機構です。その中核である静的プレースホルダは、データベース処理を「SQL文の準備(コンパイル)」と「値の代入(実行)」の2段階に明確に分割します。
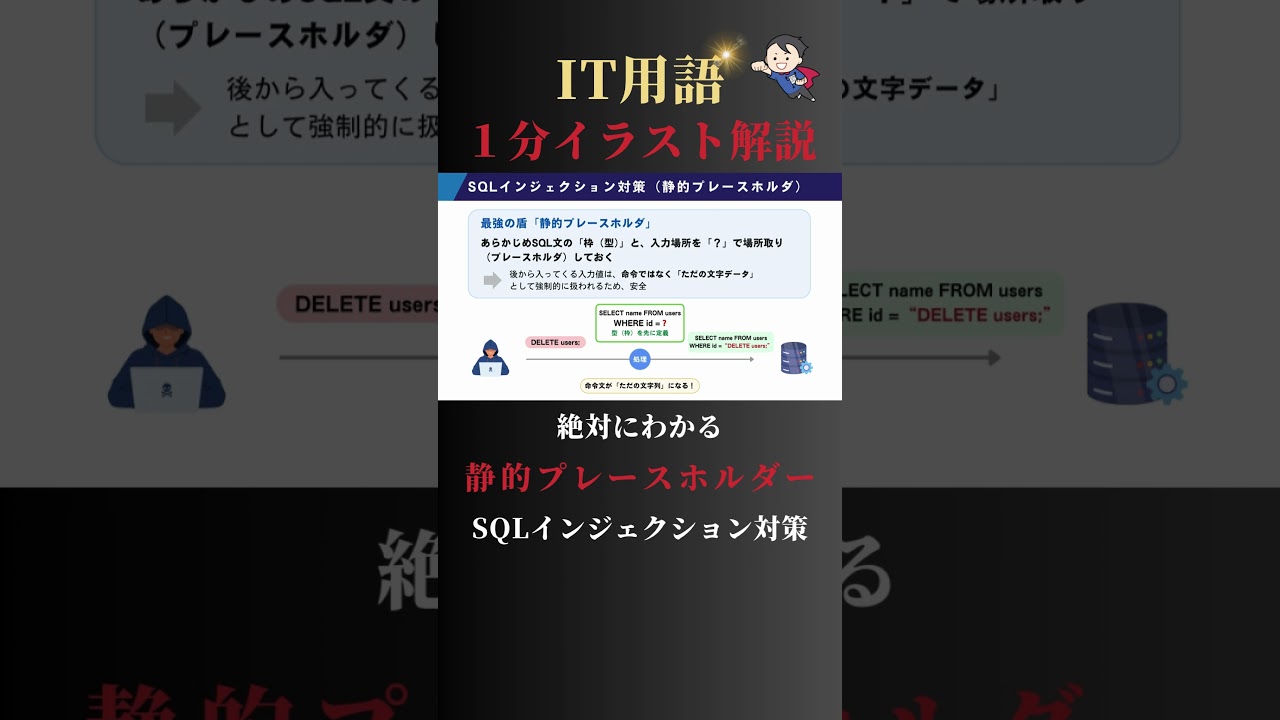
一般的なデータベースアクセスでは、SQL文が送信されるとRDBMS側で構文解析(パーシング)が行われ、実行計画が組み立てられます。静的プレースホルダを用いる場合、値を入れたい箇所に「?」や「:id」といった記号(プレースホルダ)を配置したSQL文の骨組みだけを先にデータベースサーバーへ送信します。データベース側はパラメータが空の状態でSQL構文解析を完了させ、実行構造を確定させます。
その後、実際の検索条件や入力値を別の通信(バイナリプロトコル等)で流し込みます。すでに構文解析が終わっているため、仮にユーザー入力の中に「' OR '1'='1」や「; DROP TABLE users;」といった悪意あるSQLコードが含まれていても、データベースはそれを「単なる文字列データ」として処理します。文法として解釈される余地が構造的に存在しないことこそが、静的プレースホルダが絶対的な安全性を誇る最大の理由です。
静的プレースホルダと動的プレースホルダの決定的な違い
プレースホルダという同じ名称が使われていても、静的プレースホルダと動的プレースホルダの違いはセキュリティ強度の面で天と地ほどの差があります。両者の違いを理解するには、「どこで処理が行われているか」に着目する必要があります。
動的プレースホルダは、データベースサーバーにプリペアドステートメントを発行するのではなく、アプリケーション側のライブラリ内部でデータベースエスケープ処理を行い、値を埋め込んだSQL文字列を完成させてから一括送信する仕組みです。いわば「プログラム側が開発者の代わりにエスケープを代行している」状態に過ぎません。
安全にエスケープされていれば問題ないように思えますが、ライブラリの実装バグ、データベース接続時の文字コード不整合(Shift_JISやGBKなどのマルチバイト文字が絡む脆弱性)、さらには構文解釈の差異などにより、エスケープのすり抜けが発生する余地がゼロではありません。これが、セキュリティ機関や専門家が一貫して「静的プレースホルダ推奨」を掲げる理由です。
なぜPHPのPDOでは「エミュレーション無効化」が必須とされるのか?
PHPでデータベースを操作する標準インターフェースであるPDO(PHP Data Objects)を扱う際、最も注意しなければならないのがプレースホルダ エミュレーションの挙動です。日本のセキュリティ権威である徳丸浩氏も警鐘を鳴らし続けているポイントとして広く知られています。
歴史的な互換性の経緯から、PDOはデフォルトで「エミュレーション有効(PDO::ATTR_EMULATE_PREPARES = true)」に設定されている環境が珍しくありません。この状態では、開発者がプリペアドステートメントのコードを記述していても、裏側では動的プレースホルダとして動作してしまいます。
MySQLプリペアドステートメントをネイティブに利用せず、PHP側でエミュレーションを行っている場合、特に問題視されるのが複文実行脆弱性リスクです。エミュレーション状態のPDOとMySQLの組み合わせでは、1つのクエリ送信で複数のSQL文(セミコロン区切り)の実行が許可されてしまうケースがあります。これにより、万が一SQLの文脈が壊れた際に、データの改ざんやテーブル削除といった壊滅的な被害へと発展する危険性が跳ね上がります。
【実践】安全を担保するPDO接続オプション設定と実装例
PHP環境でMySQLなどのデータベースに接続する際は、インスタンス生成時に適切なPDO 接続オプション 設定を明示的に渡すことが鉄則です。エミュレーションを確実に無効化し、静的プレースホルダを強制するコード構成を確認しましょう。
安全な接続を行うための最小構成オプションは以下の通りです。
<?php $dsn = 'mysql:host=localhost;dbname=sample_db;charset=utf8mb4'; $user = 'db_user'; $password = 'db_password'; $options = [ PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION, PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC, PDO::ATTR_EMULATE_PREPARES => false, ]; try { $pdo = new PDO($dsn, $user, $password, $options); } catch (PDOException $e) { exit('データベース接続エラー'); } 上記のようにPDO::ATTR_EMULATE_PREPARES => falseを指定することで、PDOはMySQLサーバーに対してCOM_STMT_PREPAREおよびCOM_STMT_EXECUTEコマンドを発行し、真の静的プレースホルダとして安全に通信を確立します。
静的プレースホルダが使えない構文パターンと安全な代替手法
極めて強固な静的プレースホルダですが、SQL文のあらゆる箇所で利用できるわけではありません。RDBMSの仕様上、プレースホルダにバインドできるのは「リテラル値(文字列、数値、真偽値、日付など)」のみに限定されているためです。
以下の要素には静的プレースホルダを適用できません。
- テーブル名やカラム名(識別子)
- ORDER BYの並び順指定(ASC / DESC)
- 動的に要素数が変わるIN句(プレースホルダ自体の動的生成が必要)
ユーザーの選択に応じてソート順や対象テーブルを切り替えたい場合、プレースホルダが使えないからといって文字列をそのままSQLに連結するのは厳禁です。こうしたケースでは、「ホワイトリスト検証」を採用します。あらかじめ許可された識別子の一覧を配列等で定義しておき、完全一致したものだけをSQL構築に利用することで安全性を確保します。
【静的プレースホルダ】に関するよくある質問(FAQ)
Q1:動的プレースホルダを利用していると、すぐに攻撃を受けてしまうのでしょうか?
A1:動的プレースホルダであっても、適切な文字コード指定と確実なエスケープ処理が施されていれば直ちにSQLインジェクションが成立するわけではありません。しかし、文字コードの解釈ズレやライブラリのバグに依存するリスクが残るため、多層防御の観点から静的プレースホルダの利用が標準とされています。
Q2:静的プレースホルダを使うとパフォーマンスは低下しますか?
A2:同じSQL構文をパラメータを変えて繰り返し大量実行する場合、解析済みの実行計画を再利用できるため、むしろ静的プレースホルダの方が高速です。単発のクエリ実行では往復通信のオーバーヘッドがわずかに生じる場合がありますが、現代のサーバー環境やネットワーク帯域においては体感できるほどの差はなく、安全性のメリットが圧倒的に上回ります。
Q3:LaravelやRuby on Railsなどの主要フレームワークを使っていれば安心ですか?
A3:現代の主要なORM(EloquentやActiveRecordなど)は、内部的に適切なパラメータバインドを行うよう設計されています。ただし、DB::raw()やwhereRaw()といった生クエリを実行するメソッドに未検証の文字列を直接結合してしまうと脆弱性が発生します。フレームワークの利用時もバインド機構を正しく経由させることが不可欠です。
まとめ:セキュリティ堅牢化の第一歩は確実なバインドから
情報セキュリティを取り巻く脅威が高度化する現在においても、データベースを保護する基本原則は変わりません。SQLインジェクション対策における最も確実な防壁は、構文とデータを物理的に切り離す静的プレースホルダの徹底です。
ライブラリや接続ドライバのデフォルト設定に過度な信頼を置くのではなく、エミュレーションの無効化をはじめとする正しい設定が行われているかを再点検することが、予期せぬ重大インシデントを未然に防ぐ確実な一歩となります。 (出典: 静 的 プレース ホルダ(Yahoo!ニュース))

Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。
